i
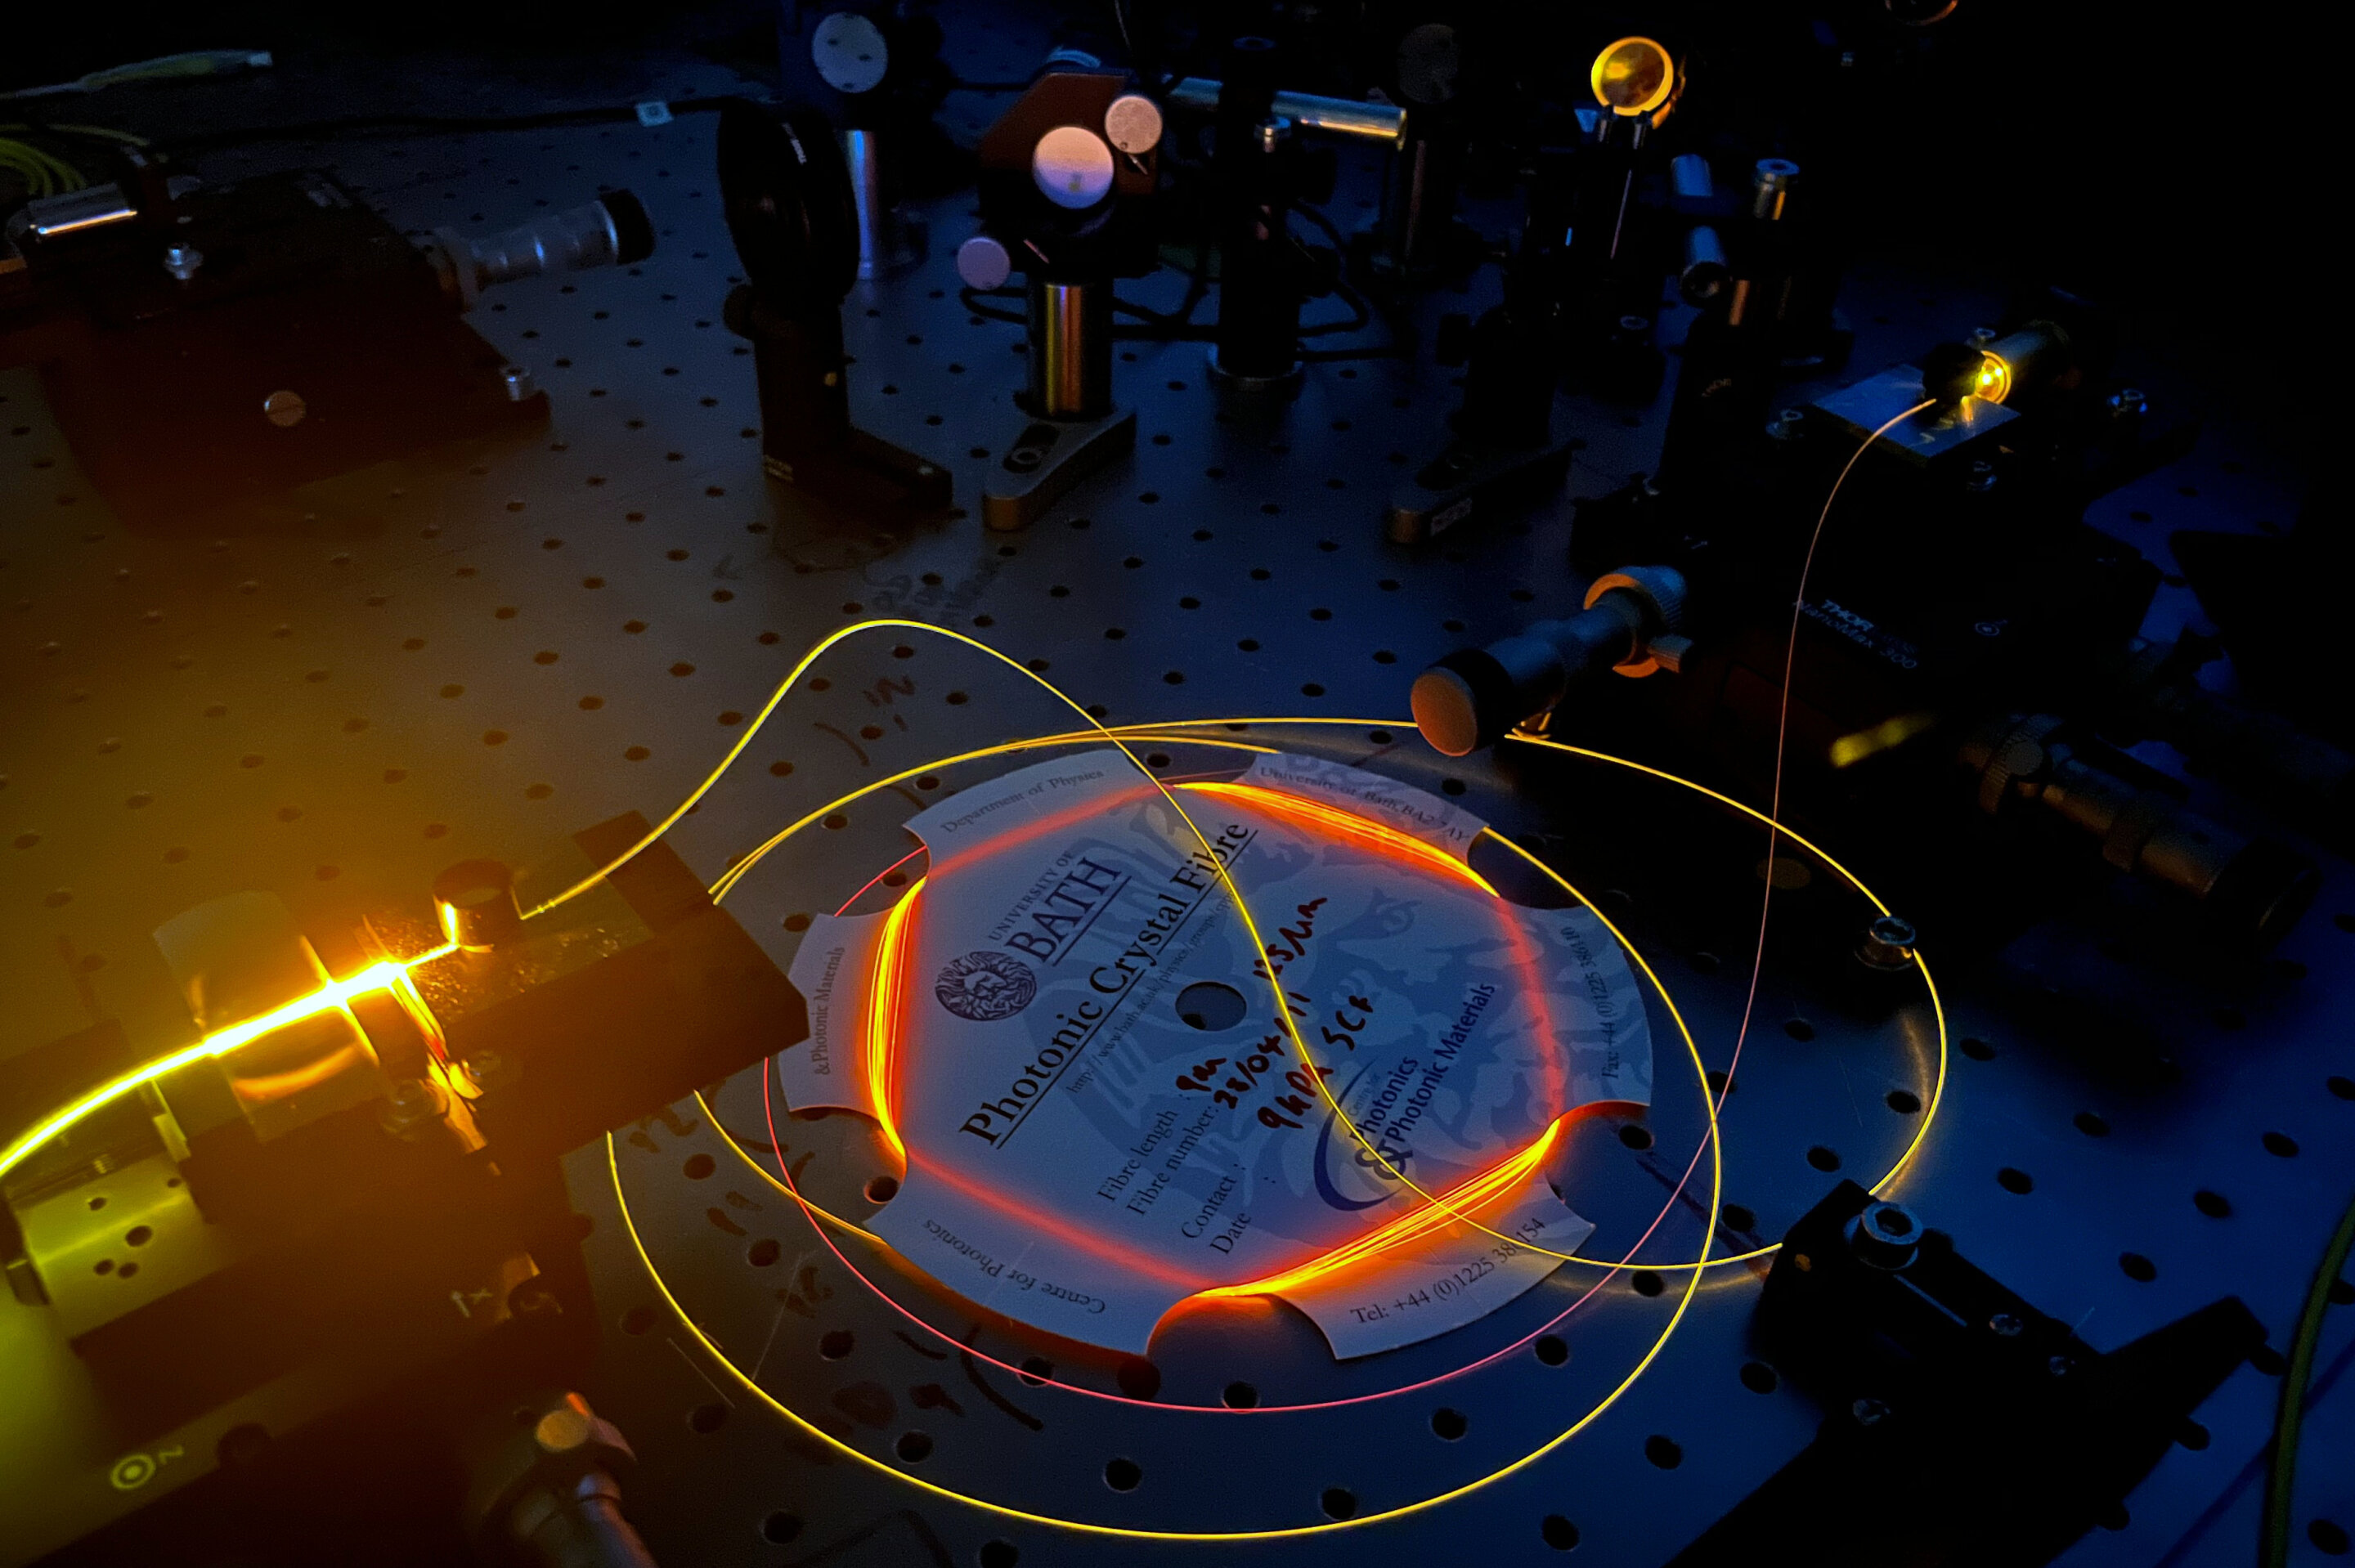
Faisceau lumineux guidé à travers une fibre optique fabriquée à l'Université de Bath.
Crédit : Cameron McGarry, University of Bath
via
Phys.org & The Quantum Insider
QKD : une révolution quantique qui s'est heurtée à la réalité
Face à la menace de l'ordinateur quantique, la QKD (Quantum Key Distribution) a suscité un immense enthousiasme : utiliser la physique quantique et des photons pour échanger des clés de chiffrement.
Face à la menace que l'ordinateur quantique fait peser sur la cryptographie actuelle, plusieurs réponses ont émergé. Pendant des années, la QKD (Quantum Key Distribution) a suscité un immense enthousiasme et de lourds investissements publics. L'idée même ressemble à un scénario de science-fiction parfait : utiliser la physique quantique et des photons pour échanger des clés de chiffrement via un canal totalement inviolable. Si un hacker voulait intercepter la communication en cours, l'état des photons était perturbé et l'attaque instantanément détectée.
Une solution ultime et incassable.
Pour tester cette technologie en conditions réelles, de véritables infrastructures ont été déployées : des réseaux métropolitains à Genève ou Tokyo, et même une ligne de plus de 2000 km reliant Pékin à Shanghai s'appuyant sur 32 nœuds de confiance (trusted nodes) (budget d'environ 85 millions de dollars)[1]. La Chine a même réussi à distribuer des clés quantiques depuis l'espace grâce à son satellite Micius[2].
Pourtant, aujourd'hui, l'engouement autour de la QKD est largement retombé. Mais pourquoi un tel échec ?
Tout simplement car la théorie s'est heurtée à la pratique et aux moyens. Sur le papier, la physique est imbattable, et la communication par QKD est tout à fait possible. Cependant sur le terrain, le projet a fini par bloquer face à des limites matérielles quasiment infranchissables, empêchant son adoption à grande échelle.
D'abord, la contrainte de la distance : dans une fibre optique classique, les photons s'atténuent rapidement. Au-delà de quelques dizaines de kilomètres, le signal s'effondre. Pour parcourir de longues distances, il faut installer des nœuds de confiance (trusted nodes). Le problème ? Dans ces relais, la clé repasse un instant en clair. Si un attaquant pirate un nœud physique, toute la promesse d'inviolabilité de la physique quantique tombe à l'eau.
Ensuite, le budget : la QKD nécessite des équipements physiques dédiés ultra-complexes (émetteurs/détecteurs de photons uniques, composants parfois refroidis à des températures cryogéniques). Il est totalement inenvisageable de remplacer l'infrastructure mondiale d'Internet ou d'équiper des milliards de smartphones et d'objets connectés avec ce type de matériel.
Enfin, d'un point de vue pratique : elle ne chiffre rien du tout ! Rappelons-le : la QKD ne chiffre pas les données ; elle sert uniquement à transmettre une clé secrète. Il faut donc toujours des algorithmes classiques à côté pour chiffrer les messages, et la QKD ne protège en rien contre le piratage des serveurs ou des terminaux finaux.
Le coup d'arrêt : face à ces contraintes, le verdict des experts a été sans appel. La NSA aux États-Unis[3], le NCSC au Royaume-Uni[4] et plusieurs agences européennes[5] ont émis des réserves très fermes, déconseillant l'usage de la QKD pour la sécurisation des infrastructures globales.
Pendant que la QKD s'enfermait dans des problématiques de câbles et de photons, une autre approche a mis tout le monde d'accord : la PQC (Post-Quantum Cryptography).
La PQC repose sur une idée simple : au lieu de changer le matériel, on change les mathématiques. On utilise de nouveaux algorithmes complexes, à l'image de ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism, standardisé par le NIST pour l'échange de clés[6]), capables de résister aux futurs ordinateurs quantiques, mais qui tournent sur nos ordinateurs et nos serveurs actuels, sans changer un seul mètre de fibre optique. Face au risque quantique, là où la QKD ambitionnait de remplacer les protocoles d'échange de clés classiques (type Diffie-Hellman) en se heurtant à des impasses matérielles, c'est finalement la PQC qui s'impose naturellement sur ce terrain.
Sources
- Mise en service du réseau de communication quantique Pékin-Shanghai (USTC News)
- Distribution de clés quantiques intercontinentale via le satellite Micius (CNSA)
- Avis officiel de la NSA sur la QKD
- Quantum networking technologies : position du NCSC britannique sur la QKD
- Position Paper de l'ANSSI et des agences européennes (2024)
- Standardisation PQC par le NIST (FIPS 203, 204, 205)